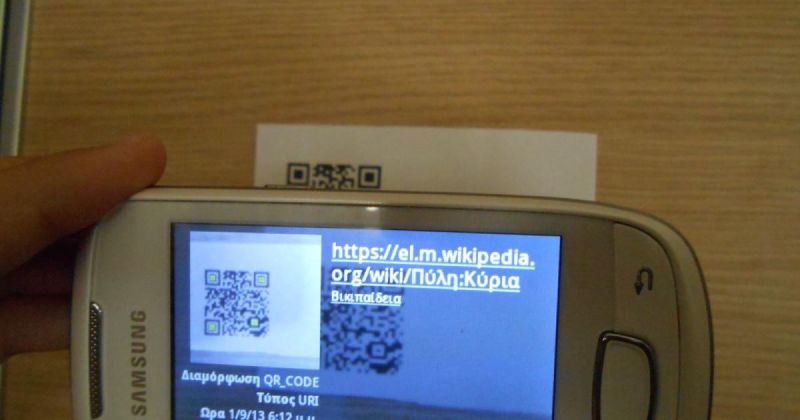
قد يبدو رمز الاستجابة السريعة «QR» طريقاً مريحاً إلى قائمة طعام أو خدمة دفع، لكن سهولة مسحه لا تعني أن الموقع الذي يفتحه موثوق. وتحذر إرشادات رسمية أمريكية من استخدام رموز معدّلة لتحويل المستخدم إلى صفحات مزيفة وجمع معلوماته أو توجيه أمواله إلى جهة احتيالية.
وتشرح لجنة التجارة الفيدرالية الأمريكية، في إرشادات نشرتها في 6 ديسمبر/كانون الأول 2023، أن المحتالين قد يغطون رمزاً أصلياً بملصق آخر، أو يرسلون رمزاً ضمن رسالة نصية أو بريد إلكتروني غير متوقع. وقد تتذرع الرسالة بتعذر تسليم طرد أو بمشكلة في الحساب، وتدفع المتلقي إلى التصرف سريعاً قبل التفكير في صحة الطلب.
توصي اللجنة بفحص عنوان الموقع الذي يظهر بعد المسح، والانتباه إلى الأخطاء الإملائية أو استبدال حرف بآخر. وعند الشك في رسالة من شركة، يُفضّل التواصل معها عبر رقم أو موقع معروف مسبقاً، بدلاً من الاعتماد على بيانات الاتصال داخل الرسالة نفسها. كما تنصح بتحديث نظام الهاتف واستخدام كلمات مرور قوية والمصادقة متعددة العوامل لحماية الحسابات.
ويؤكد تنبيه مكتب التحقيقات الفيدرالي الصادر في 18 يناير/كانون الثاني 2022 أن تقنية QR ليست ضارة بحد ذاتها؛ الخطر يكمن في تبديل الرمز أو الوجهة التي يقود إليها. لذلك ينبغي تفحّص الرموز المطبوعة للتأكد من عدم لصق رمز آخر فوقها، وتجنب إدخال بيانات تسجيل الدخول أو البيانات المالية في موقع لم تُتحقق هويته.
ويوصي المكتب بعدم تنزيل تطبيق من خلال رمز، والبحث عنه في متجر التطبيقات الرسمي، وعدم تثبيت تطبيق خاص للمسح حين تكفي كاميرا الهاتف. وإذا ورد طلب دفع أو إشعار بفشل عملية عبر البريد، فليُراجع المستخدم الجهة عبر رقم موثوق خارج الرسالة. وحتى الرمز المرسل باسم صديق يستحق التأكد منه عبر وسيلة اتصال معروفة إذا بدا الطلب غير معتاد.
هذه إرشادات وقائية للتعامل مع الروابط والدفع الرقمي، ولا تعني أن كل رمز احتيالي أو أن مسح الرمز وحده يثبت سرقة الهاتف.



التعليقات (0)