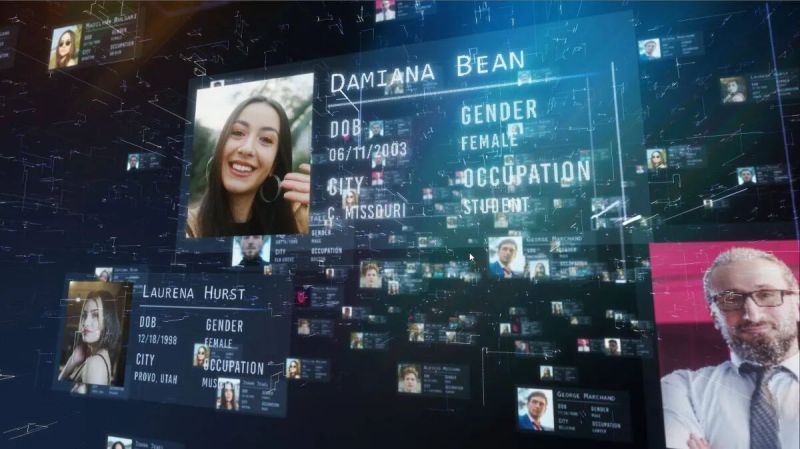
أصبحت كيفية التعامل مع المعلومات التي تتم مشاركتها مع أنظمة المحادثة الذكية محور اهتمام تنظيمي وقانوني متزايد في ظل تحول الذكاء الاصطناعي إلى جزء أساسي من الحياة اليومية. ويسعى المطورون حالياً لإيجاد حلول تقنية تضمن عدم تسرب البيانات الحساسة إلى خوادم خارجية بعيدة عن سيطرة المستخدمين.
بدأت لجنة التجارة الفيدرالية تحقيقاً موسعاً حول روبوتات الدردشة الموجهة للمستهلكين للوقوف على كيفية معالجة الشركات لمدخلات المستخدمين. ويهدف هذا التحقيق إلى كشف آليات مشاركة المعلومات الشخصية التي يتم الحصول عليها من خلال المحادثات اليومية ومدى أمانها.
يعكس هذا التدقيق الرسمي تساؤلات أوسع حول طبيعة العلاقة بين الأفراد وأنظمة الذكاء الاصطناعي التي تتطور قدراتها بشكل متسارع. كما يتناول التحقيق قضايا تتعلق بتحقيق الأرباح والسلامة والتأثيرات النفسية والاجتماعية لما يعرف بالرفقاء المعتمدين على الذكاء الاصطناعي.
أظهرت استطلاعات رأي حديثة تشاؤماً لدى الجمهور بشأن أمن البيانات، حيث يعتقد نحو 71 في المائة من البالغين في الولايات المتحدة أن توسع الذكاء الاصطناعي سيقلل من أمان معلوماتهم. وفي المقابل، يرى 3 في المائة فقط أن هذه التقنيات ستجعل بياناتهم أكثر حصانة.
كشفت البيانات أن هناك ثقة ضئيلة جداً في قدرة الجهات الحكومية على تنظيم قطاع الذكاء الاصطناعي بشكل فعال وحماية الخصوصية الرقمية. وتدفع هذه المخاوف نحو ضرورة إعادة تصميم الأنظمة الذكية لتكون أكثر شفافية ومسؤولية تجاه المستخدم النهائي.
حدد المعهد الوطني للمعايير والتكنولوجيا مجموعة من الخصائص الضرورية للذكاء الاصطناعي الموثوق، تضمنت تعزيز الخصوصية والأمن والمرونة. ويدعو إطار عمل إدارة المخاطر المؤسسات إلى مراعاة هذه المعايير في كافة مراحل التطوير والنشر والتقييم.


التعليقات (0)