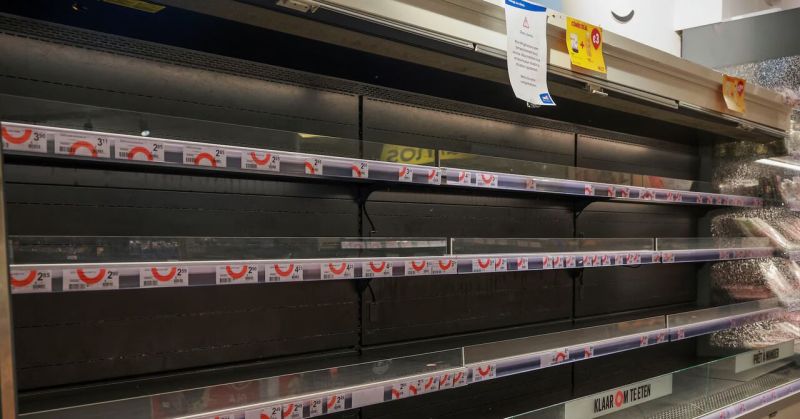
سارعت كبرى شركات التجزئة في القارة الأوروبية إلى تحديث أنظمتها التقنية وتعزيز إجراءاتها الأمنية لمواجهة موجة ثانية من الهجمات الإلكترونية المنظمة. استهدفت هذه الهجمات أنظمة التحكم الرقمية في البرادات وأجهزة التجميد، مما أدى إلى رفع درجات حرارتها وتعطيل وظائفها الحيوية.
تسببت هذه الاختراقات في خسائر مادية فادحة لمتاجر التجزئة في ثماني دول أوروبية، حيث اضطرت الإدارات إلى التخلص من كميات هائلة من المواد الغذائية التالفة. وأكدت مصادر أن أسلوب الهجوم المتبع يتطابق تماماً مع عملية سابقة استهدفت عشرات المتاجر الكبرى في فرنسا قبل نحو ثلاثة أسابيع.
أعلنت سلسلة متاجر (كوب) السويدية الشهيرة عن خطة طوارئ لتحويل كافة أنظمتها التشغيلية إلى شبكات الجيل الخامس واستخدام أجهزة مودم حديثة ومتطورة. تهدف هذه الخطوة إلى استبدال شبكات الجيل الرابع التي أثبتت الهجمات الأخيرة وجود ثغرات أمنية في بروتوكولات الاتصال الخاصة بها.
أوضح متحدث رسمي باسم السلسلة السويدية أن الفروع السبعة التي تعرضت للاختراق المباشر تمكنت من العودة إلى العمل واستقبال الزبائن بشكل طبيعي. ومع ذلك، قررت الشركة فصل كافة أنظمة التبريد الخاصة بها عن شبكة الإنترنت كإجراء احترازي مؤقت لمنع أي تلاعب خارجي جديد.
تجري الفرق التقنية حالياً فحصاً دقيقاً ومعمقاً لكافة مكونات الشبكة في جميع المتاجر التابعة للمجموعة لرصد أي ثغرات أمنية محتملة. وتسعى الشركات من خلال هذه الإجراءات إلى ضمان سلامة سلاسل التوريد وحماية المخزون الغذائي من أي عمليات تخريبية رقمية قد تحدث مستقبلاً.
أفادت شركة (دانفوس) المتخصصة في البرمجيات، والتي كانت أنظمتها ضمن الأهداف المستهدفة، بأنها تواصلت بشكل مكثف مع عملائها خلال الأسابيع الماضية لإدارة الأزمة. وأوصت الشركة بضرورة إلغاء خاصية الوصول المباشر إلى أنظمة التحكم عبر شبكة الإنترنت العامة لتقليل مخاطر الاختراق.



التعليقات (0)