
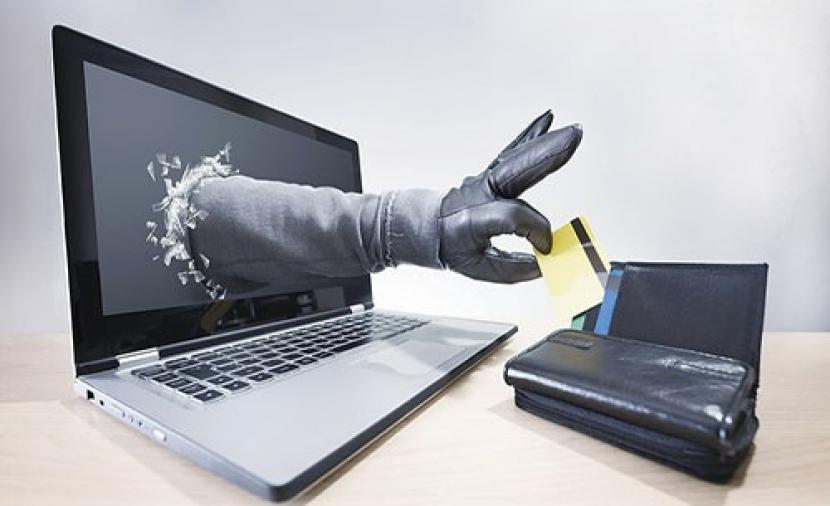
تظهر أحيانا على شاشات الحاسوب نوافذ تحذيرية تزعم اكتشاف فيروسات أو اختراقات أمنية، وتطالب المستخدم بالتحرك فورا لحماية جهازه، لكن هذه الرسائل قد تكون جزءا من عمليات احتيال تستغل الخوف من فقدان البيانات أو سرقة الحسابات، بهدف دفع المستخدم إلى الاتصال بأرقام وهمية، أو شراء برامج غير ضرورية، أو تثبيت أدوات تمنح المحتالين القدرة على التحكم في الجهاز.
وتحذر لجنة التجارة الفدرالية الأمريكية (FTC) من عمليات الاحتيال التي ينتحل فيها المهاجمون صفة شركات تقنية معروفة، مثل مايكروسوفت وآبل، لإقناع الضحايا بوجود مشكلة أمنية تتطلب تدخلا عاجلا.
تعتمد هذه الحيل على ما يعرف بالهندسة الاجتماعية ، أي التلاعب بسلوك المستخدم ودفعه إلى اتخاذ قرار تحت الضغط بدلا من التحقق من صحة الرسالة، وقد تبدأ العملية عند زيارة موقع إلكتروني يعرض نافذة منبثقة تزعم أن الجهاز مصاب بفيروس، أو من خلال إعلان مضلل يعيد توجيه المستخدم إلى صفحة احتيالية.
وتوضح إرشادات دعم غوغل أن بعض المواقع والبرامج غير المرغوب فيها قد تتسبب في ظهور نوافذ متكررة، أو إعادة توجيه المتصفح إلى صفحات غير مألوفة، أو عرض تنبيهات تزعم إصابة الجهاز، لكن ظهور التحذير داخل المتصفح لا يعني بالضرورة أن نظام التشغيل نفسه اكتشف تهديدا.
بعد جذب انتباه المستخدم، قد تطلب الرسالة الاتصال برقم دعم فني، أو تنزيل برنامج لفحص الجهاز، أو السماح لشخص مجهول بالوصول إليه عن بعد، وفي بعض الحالات، يدعي المحتال أنه أجرى فحصا واكتشف تهديدات خطيرة، ثم يطلب المال مقابل إزالتها، أو يحاول الوصول إلى كلمات المرور والبيانات المالية.
وتشير لجنة التجارة الفدرالية إلى أن هذه العمليات قد تنتهي بسرقة الأموال أو المعلومات الشخصية، أو تثبيت برمجيات ضارة تتيح للمهاجم الاطلاع على الملفات والحسابات.
التعليقات (0)